I dati sono al sicuro – e restano dell’organizzazione.
Contals conserva bacheche, database e backup nella giurisdizione UE di Cloudflare, mantiene le bacheche private per impostazione predefinita e controlla ogni modifica sul server.
Gratis per i piccoli team. Volontari e ospiti sono sempre gratis. Nessuna carta di credito.
I dati restano nell’UE
Dati delle bacheche, database e backup sono conservati nella giurisdizione UE di Cloudflare – un’azienda statunitense, come diciamo apertamente.
- Giurisdizione UE
- Un fornitore statunitense, dichiarato
- Minimizzazione dei dati
Nel dettaglio
- Giurisdizione UE
- I dati delle bacheche (Durable Objects), i database (D1), le code e i backup vengono creati nella giurisdizione UE di Cloudflare. Una seconda copia dei backup si trova presso DigitalOcean a Francoforte (Germania), cifrata da noi prima che lasci i nostri sistemi.
- Un fornitore statunitense, dichiarato
- Cloudflare è un’azienda statunitense. Per questo parliamo di “residenza dei dati nell’UE”, non di “sovranità”, e indichiamo Cloudflare e DigitalOcean come sub-responsabili del trattamento.
- Minimizzazione dei dati
- Le modifiche alle bacheche contengono ID, non nomi o indirizzi e-mail; i profili sono conservati separatamente. Contals non conserva indirizzi IP: i limiti per indirizzo vengono conteggiati ai margini della rete di Cloudflare.
Ogni modifica viene controllata
Le nuove bacheche sono private e il server controlla ogni modifica in base al ruolo della persona.
- Privato per impostazione predefinita
- Ogni modifica verificata
- I ruoli gratuiti hanno dei limiti
- Accesso revocato significa chiuso
Nel dettaglio
- Privato per impostazione predefinita
- Le nuove bacheche sono visibili solo alle persone aggiunte.
- Ogni modifica verificata
- Il server verifica ogni modifica rispetto al ruolo della persona nella bacheca (lettore, collaboratore, editor, amministratore) prima di salvarla.
- I ruoli gratuiti hanno dei limiti
- Volontari e ospiti non possono mai gestire una bacheca, qualunque permesso ricevano.
- Accesso revocato significa chiuso
- Quando qualcuno perde l’accesso, le sue bacheche aperte si disconnettono subito e la copia locale viene cancellata.
Le bacheche private restano private
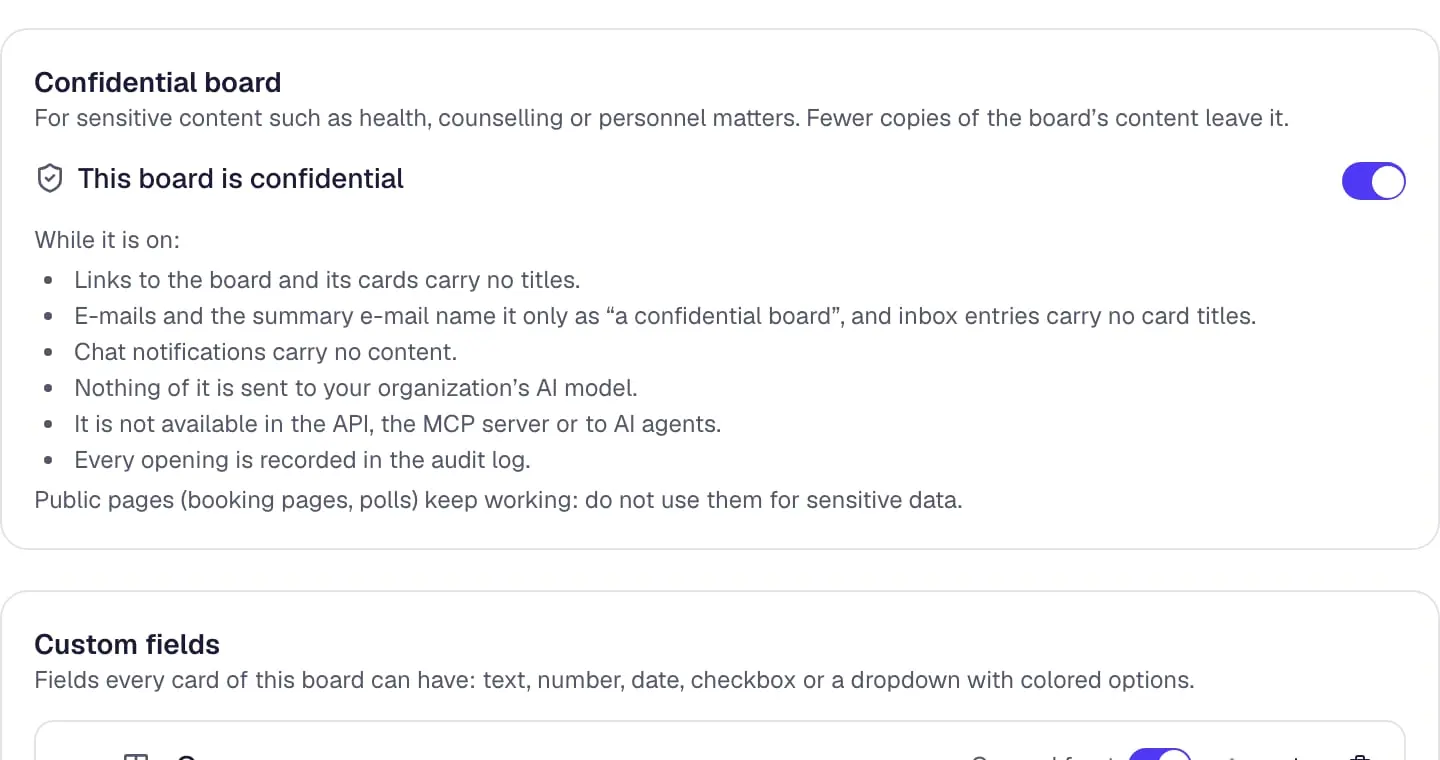
Proprietari e amministratori gestiscono le bacheche private senza vederne il contenuto – aprirne una viene registrato e mostrato ai membri.
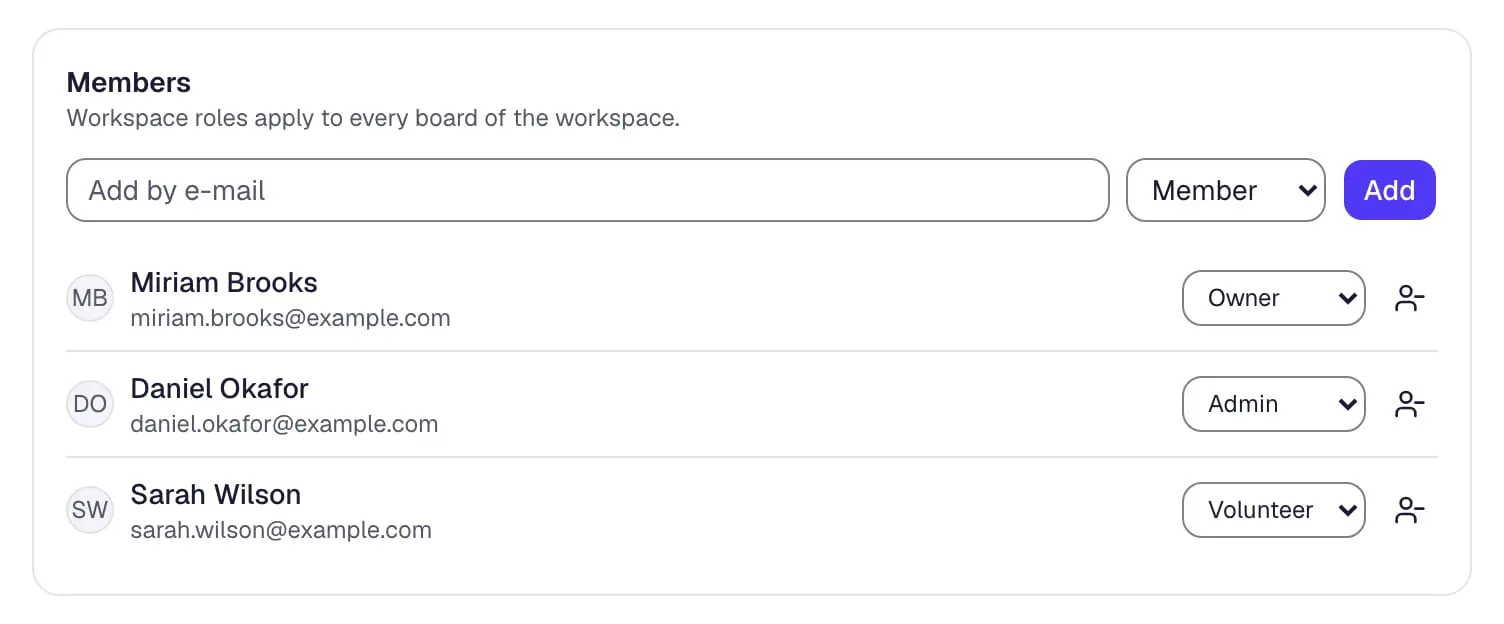
Accedere, in sicurezza
Indirizzi e-mail confermati, accesso a due fattori, passkey e Single Sign-On (SSO).
- E-mail confermata
- Accesso a due fattori e passkey
- Google, Microsoft e Single Sign-On
- Dispositivi
Nel dettaglio
- E-mail confermata
- Ogni account conferma il proprio indirizzo e-mail prima che venga creato qualsiasi cosa. I volontari possono accedere con un link monouso invece che con una password.
- Accesso a due fattori e passkey
- Un codice da un’app di autenticazione – con codici di recupero monouso – o una passkey sul telefono o sul portatile. Attivarlo o disattivarlo e aggiungere o rimuovere una passkey richiedono un accesso recente e vengono comunicati via e-mail.
- Google, Microsoft e Single Sign-On
- Accesso con Google, Microsoft e altri provider – solo con un indirizzo che il provider ha confermato. Single Sign-On (SAML 2.0, OpenID Connect) per organizzazione nei piani Team e Business, se si desidera obbligatorio per i propri domini.
- Dispositivi
- Vedere tutti i dispositivi connessi e disconnettere gli altri con un clic; su un computer condiviso Contals non conserva copie delle bacheche nel browser.
Controllo per le organizzazioni
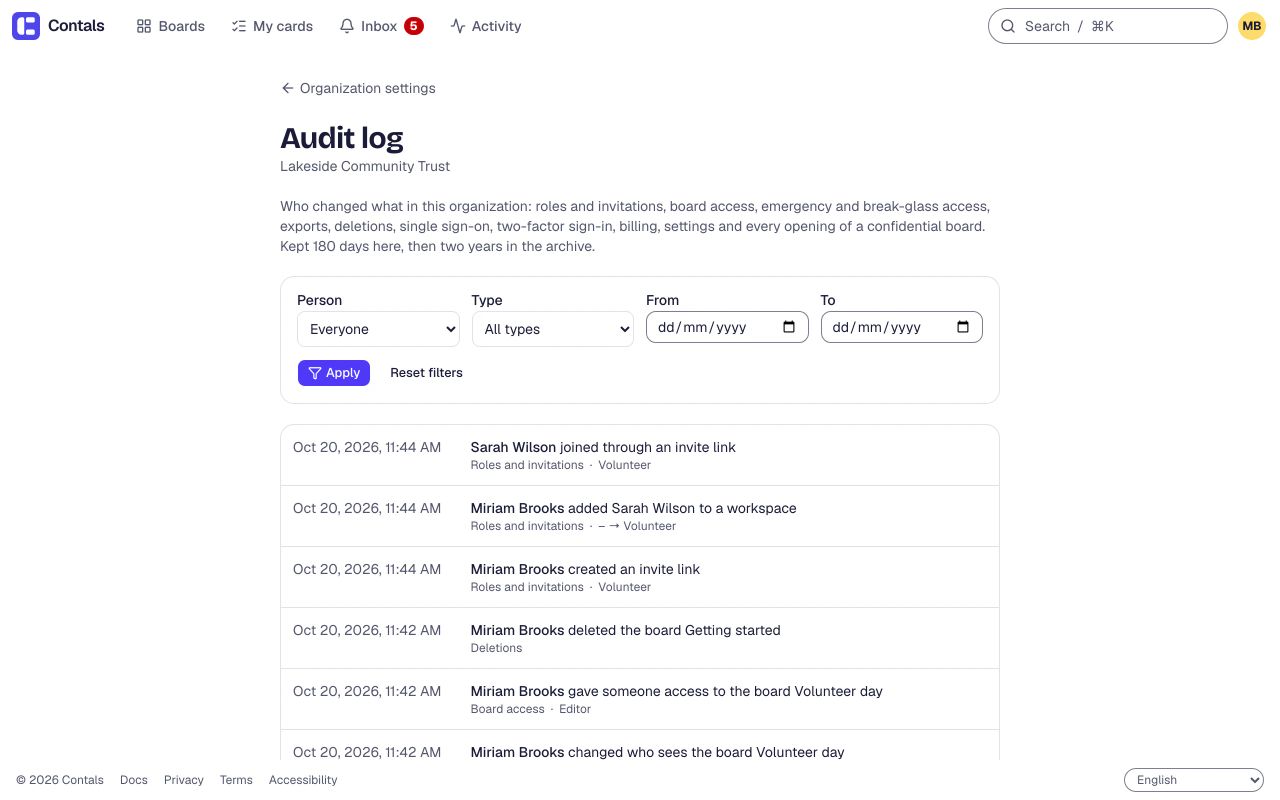
I proprietari richiedono l’accesso a due fattori, vedono il registro di audit e proteggono le bacheche delicate come bacheche riservate.
- Accesso a due fattori obbligatorio
- Registro di audit
- Bacheche riservate
- Regole di conservazione
Nel dettaglio
- Accesso a due fattori obbligatorio
- I proprietari possono rendere obbligatorio l’accesso a due fattori per tutte le persone che lavorano nell’organizzazione. Un proprietario può reimpostarlo per chi lavora solo in questa organizzazione e ha perso telefono e codici di recupero – l’operazione viene annotata nel registro di audit.
- Registro di audit
- Proprietari e amministratori vedono chi ha modificato ruoli, accessi alle bacheche, impostazioni di accesso, fatturazione e impostazioni, e chi ha aperto una bacheca riservata – filtrabile per persona, tipo e data e scaricabile in CSV, in tutti i piani.
- Bacheche riservate
- Per la cura pastorale o le questioni del personale: nessun titolo in link, e-mail o notifiche push, niente all’IA, all’API o alle chat, e ogni apertura viene registrata.
- Regole di conservazione
- Gli amministratori della bacheca fanno archiviare o eliminare automaticamente le schede completate un numero di giorni scelto dopo il completamento; ogni esecuzione compare nell’attività della bacheca.
- Video: l’attività della bacheca è aperta mentre un collega sposta una scheda; la sua riga compare in cima.
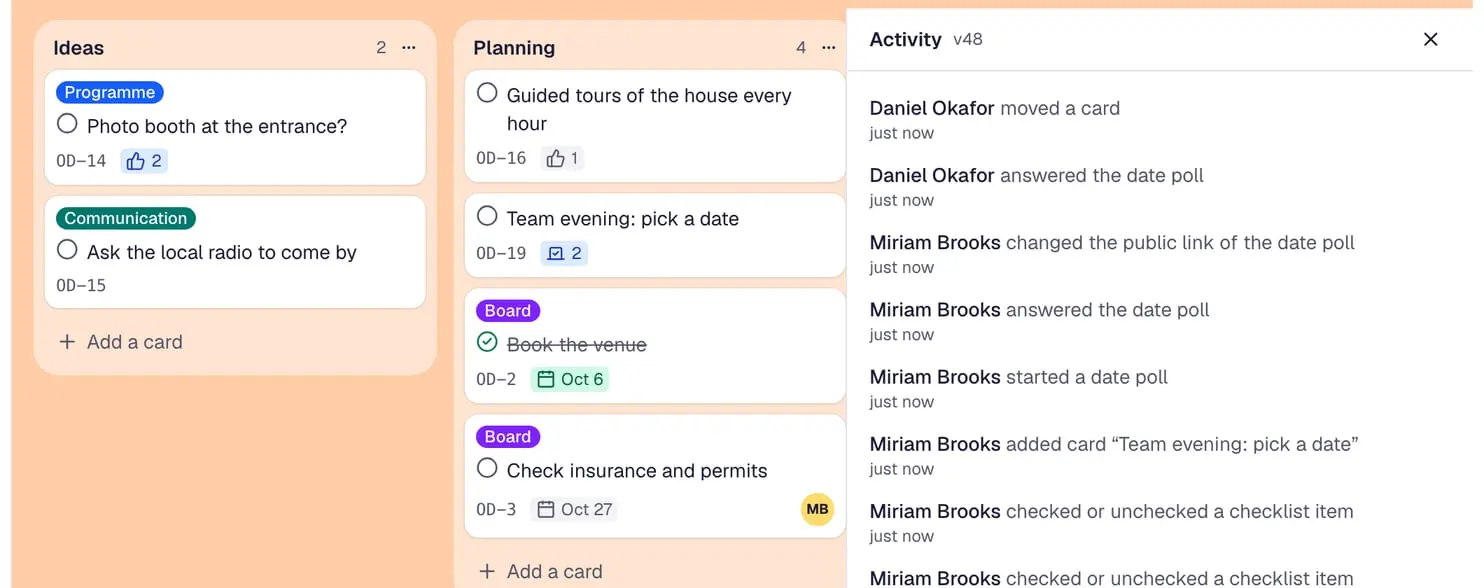
Attività
Ogni modifica resta registrata – nell’attività di una scheda, di una bacheca e di tutte le proprie bacheche.
IA secondo le proprie regole
IA solo con il proprio fornitore e solo dopo averla attivata – chiavi cifrate, token limitati.
- La propria IA, le proprie regole
- Cosa viene conservato
- Segreti cifrati
- Token API limitati
Nel dettaglio
- La propria IA, le proprie regole
- L’IA funziona solo con il fornitore e la chiave della propria organizzazione, e solo dopo che un proprietario o un amministratore l’ha attivata. Commenti e nomi non vengono inviati per impostazione predefinita, gli indirizzi e-mail mai.
- Cosa viene conservato
- Il registro di utilizzo dell’IA conta i token al giorno – nessun prompt, nessuna risposta. Le conversazioni con l’assistente restano per 30 giorni nello spazio personale della persona e si possono eliminare in qualsiasi momento.
- Segreti cifrati
- Le chiavi API dei fornitori di IA, i segreti del Single Sign-On e gli indirizzi webhook delle chat sono cifrati (AES-256-GCM) e vengono mostrati solo mascherati.
- Token API limitati
- I token API personali non superano mai i diritti della persona, si possono limitare a un’area di lavoro, scadono e vengono conservati solo come hash.
Configurazione da parte di un agente IA
Un agente IA registra una persona e crea aree di lavoro, bacheche e inviti – dopo che la persona ha confermato e approvato il suo accesso.
I dati, la decisione
Esportazione in qualsiasi momento, eliminazione con un clic – e ciò che è eliminato resta eliminato.
- Esportazione
- Eliminare un account o un’organizzazione
- Eliminato resta eliminato
- Nessun tracker pubblicitario
Nel dettaglio
- Esportazione
- Esportazioni di bacheche e aree di lavoro in tutti i piani, dell’intera organizzazione nei piani Team e Business – in JSON con l’attività degli ultimi 13 mesi. Ogni esportazione viene registrata.
- Eliminare un account o un’organizzazione
- In autonomia. I dati personali vengono cancellati definitivamente dopo un periodo di tolleranza di 30 giorni; i contenuti condivisi restano al team come “Utente eliminato”. Un’organizzazione resta in sola lettura per 30 giorni, poi viene eliminata con tutte le sue bacheche. I documenti di fatturazione vengono conservati solo per il tempo richiesto dalla legge fiscale.
- Eliminato resta eliminato
- Ogni eliminazione viene registrata solo con ID e riapplicata dopo ogni ripristino. Le bacheche conservano 13 mesi di cronologia; i backup e le copie notturne delle bacheche vengono eliminati dopo 35 giorni.
- Nessun tracker pubblicitario
- Niente pubblicità, niente vendita di dati, nessun cookie di tracciamento. Il sito web, la guida e le pagine di accesso contano le visite con statistiche rispettose della privacy e senza cookie (Fathom); le pagine dopo l’accesso non caricano alcuno script di statistiche, e Global Privacy Control o Do Not Track le disattivano.
File in ZIP
Gli amministratori della bacheca scaricano tutti i file di una bacheca in un file ZIP, con una cartella per scheda.
Trovata una vulnerabilità?
Basta scrivere a security@contals.com – l’indirizzo si trova anche in /.well-known/security.txt. Rispondiamo entro due giorni lavorativi e non intraprendiamo azioni legali contro ricerche condotte in buona fede.
Informativa sulla privacy – Trovata una vulnerabilità?
Documentazione sulla protezione dei dati per i responsabili della protezione dei dati
L’accordo sul trattamento dei dati con appendici per la Svizzera e l’UE e un’appendice facoltativa per il diritto ecclesiastico, misure tecniche e organizzative, sub-responsabili, un modello di registro, una guida per le bacheche sensibili e una FAQ – versione 1.0.
Domande e risposte
Dove vengono conservati i dati di Contals?
Nella giurisdizione UE di Cloudflare: dati delle bacheche, database, code e backup; una seconda copia cifrata dei backup si trova presso DigitalOcean a Francoforte (Germania). Cloudflare è un’azienda statunitense, come indicato nell’informativa sulla privacy.
Contals è conforme al GDPR?
Contals è progettato per il GDPR e per la nuova legge svizzera sulla protezione dei dati (nLPD): residenza dei dati nell’UE, minimizzazione dei dati, esportazione ed eliminazione. L’accordo sul trattamento dei dati (parte delle nostre condizioni), le misure tecniche e organizzative e l’elenco dei sub-responsabili sono pubblicati nella documentazione sulla protezione dei dati.
Siamo fuori dall’Europa. Contals fa per noi?
Sì. Contals funziona allo stesso modo ovunque e conserva i dati nell’UE. Le condizioni, l’informativa sulla privacy e l’accordo sul trattamento dei dati valgono ovunque; sono scritti per il diritto svizzero ed europeo, e le norme specifiche di altri paesi – ad esempio le leggi sulla privacy degli Stati USA – non sono valutate separatamente.
Contals supporta l’accesso a due fattori?
Sì. Chiunque può attivare l’accesso a due fattori nel proprio profilo – con un’app di autenticazione e codici di recupero monouso – e aggiungere passkey. I proprietari di un’organizzazione possono renderlo obbligatorio per tutte le persone che lavorano nell’organizzazione; chi accede tramite il Single Sign-On dell’organizzazione è coperto dal suo provider di identità.
Il team di Contals può leggere le mie bacheche?
Non nel normale funzionamento: non esiste uno strumento di assistenza per leggere i contenuti delle bacheche. Un accesso per l’assistenza richiederebbe una richiesta esplicita per il caso specifico e viene registrato. Gli amministratori dell’organizzazione non vedono i contenuti delle bacheche se non ne sono membri.
Cosa succede quando elimino il mio account?
Si esce subito da tutte le aree di lavoro e si viene disconnessi ovunque. I dati personali vengono cancellati definitivamente dopo 30 giorni; i documenti di fatturazione vengono conservati per il tempo richiesto dalla legge fiscale.
Cosa succede ai nostri dati se smettiamo di usare Contals?
Un proprietario elimina l’organizzazione nelle sue impostazioni. Per 30 giorni è in sola lettura e si può esportare tutto; poi l’organizzazione, le sue aree di lavoro, le bacheche e gli elenchi dei membri vengono eliminati. Se si disdice solo il piano a pagamento, non viene eliminato nulla: l’organizzazione prosegue nel piano gratuito. I backup e le copie notturne scadono entro 35 giorni; i documenti di fatturazione vengono conservati per il tempo richiesto dalla legge fiscale.
Contals usa l’IA sui miei dati?
Solo se la propria organizzazione la attiva con il proprio fornitore e la propria chiave di IA. L’organizzazione decide quali dati si possono inviare, e ogni modifica proposta dall’assistente attende una conferma. Contals non addestra modelli di IA con i dati dei clienti.
Si parte da una bacheca privata.
Gratis per i piccoli team. Volontari e ospiti sono sempre gratis. Nessuna carta di credito.