Tus datos están seguros y siguen siendo tuyos.
Contals guarda los tableros, la base de datos y las copias de seguridad en la jurisdicción de la UE de Cloudflare, mantiene los tableros privados de forma predeterminada y comprueba cada cambio en el servidor.
Gratis para equipos pequeños. Los voluntarios y los invitados siempre son gratis. Sin tarjeta de crédito.
Tus datos se quedan en la UE
Los datos de los tableros, la base de datos y las copias de seguridad están en la jurisdicción de la UE de Cloudflare, una empresa estadounidense, y lo decimos abiertamente.
- Jurisdicción de la UE
- Un proveedor estadounidense, declarado
- Minimización de datos
En detalle
- Jurisdicción de la UE
- Los datos de los tableros (Durable Objects), las bases de datos (D1), las colas y las copias de seguridad se crean en la jurisdicción de la UE de Cloudflare. Una segunda copia de las copias de seguridad está en DigitalOcean, en Fráncfort (Alemania), cifrada por nosotros antes de salir de nuestros sistemas.
- Un proveedor estadounidense, declarado
- Cloudflare es una empresa estadounidense. Por eso decimos “residencia de datos en la UE”, no “soberano”, y nombramos a Cloudflare y DigitalOcean como subencargados del tratamiento.
- Minimización de datos
- Los cambios en los tableros contienen identificadores, no nombres ni direcciones de correo electrónico; los perfiles se guardan aparte. Contals no almacena direcciones IP: los límites por dirección se cuentan en el borde de la red de Cloudflare.
Cada cambio se comprueba
Los tableros nuevos son privados y el servidor comprueba cada cambio según el rol de la persona.
- Privado por defecto
- Cada cambio, comprobado
- Los roles gratuitos tienen límites
- Sin acceso significa sin acceso
En detalle
- Privado por defecto
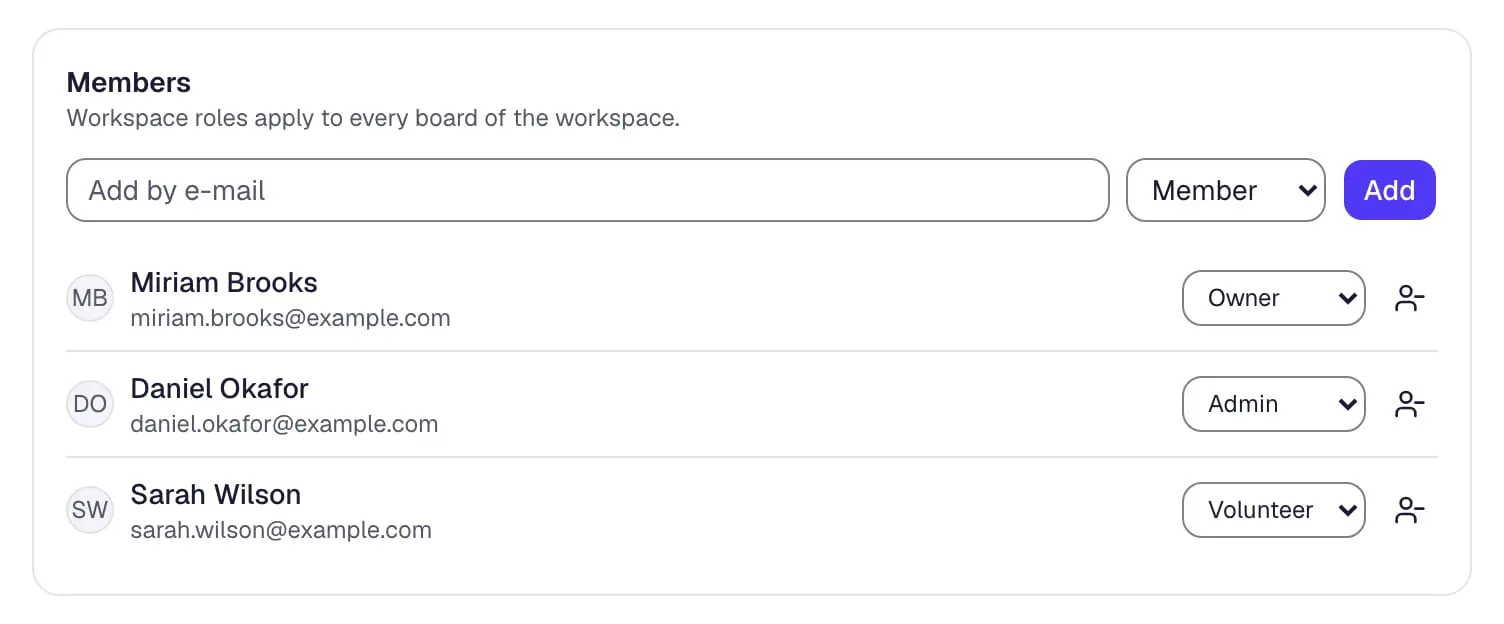
- Los tableros nuevos solo son visibles para las personas que se han añadido.
- Cada cambio, comprobado
- El servidor comprueba cada cambio frente al rol de la persona en el tablero (lector, colaborador, editor, administrador) antes de guardarlo.
- Los roles gratuitos tienen límites
- Los voluntarios y los invitados nunca pueden gestionar un tablero, sean cuales sean los permisos que se les concedan.
- Sin acceso significa sin acceso
- Cuando alguien pierde el acceso, sus tableros abiertos se desconectan al instante y la copia local se borra.
Los tableros privados siguen siendo privados
Propietarios y administradores gestionan los tableros privados sin ver su contenido; abrir uno queda registrado y lo ven sus miembros.
Iniciar sesión, con seguridad
Direcciones de correo electrónico confirmadas, inicio de sesión en dos pasos, llaves de acceso e inicio de sesión único (SSO).
- Correo electrónico confirmado
- Inicio de sesión en dos pasos y llaves de acceso
- Google, Microsoft e inicio de sesión único
- Dispositivos
En detalle
- Correo electrónico confirmado
- Cada cuenta confirma su dirección de correo electrónico antes de crear nada. Los voluntarios pueden iniciar sesión con un enlace de un solo uso en lugar de una contraseña.
- Inicio de sesión en dos pasos y llaves de acceso
- Un código de una aplicación de autenticación (con códigos de recuperación de un solo uso) o una llave de acceso en tu teléfono u otro dispositivo. Activarlo o desactivarlo y añadir o quitar una llave de acceso requieren un inicio de sesión reciente y se te notifican por correo electrónico.
- Google, Microsoft e inicio de sesión único
- Inicio de sesión con Google, Microsoft y otros proveedores, solo con una dirección que el proveedor haya confirmado. Inicio de sesión único (SAML 2.0, OpenID Connect) por organización en los planes Team y Business, obligatorio para tus dominios si quieres.
- Dispositivos
- Consulta todos los dispositivos con sesión iniciada y cierra la sesión en los demás con un clic; en un dispositivo compartido, Contals no guarda copias de los tableros en el navegador.
Control para organizaciones
Los propietarios exigen el inicio de sesión en dos pasos, ven el registro de auditoría y protegen los tableros sensibles como tableros confidenciales.
- Inicio de sesión en dos pasos obligatorio
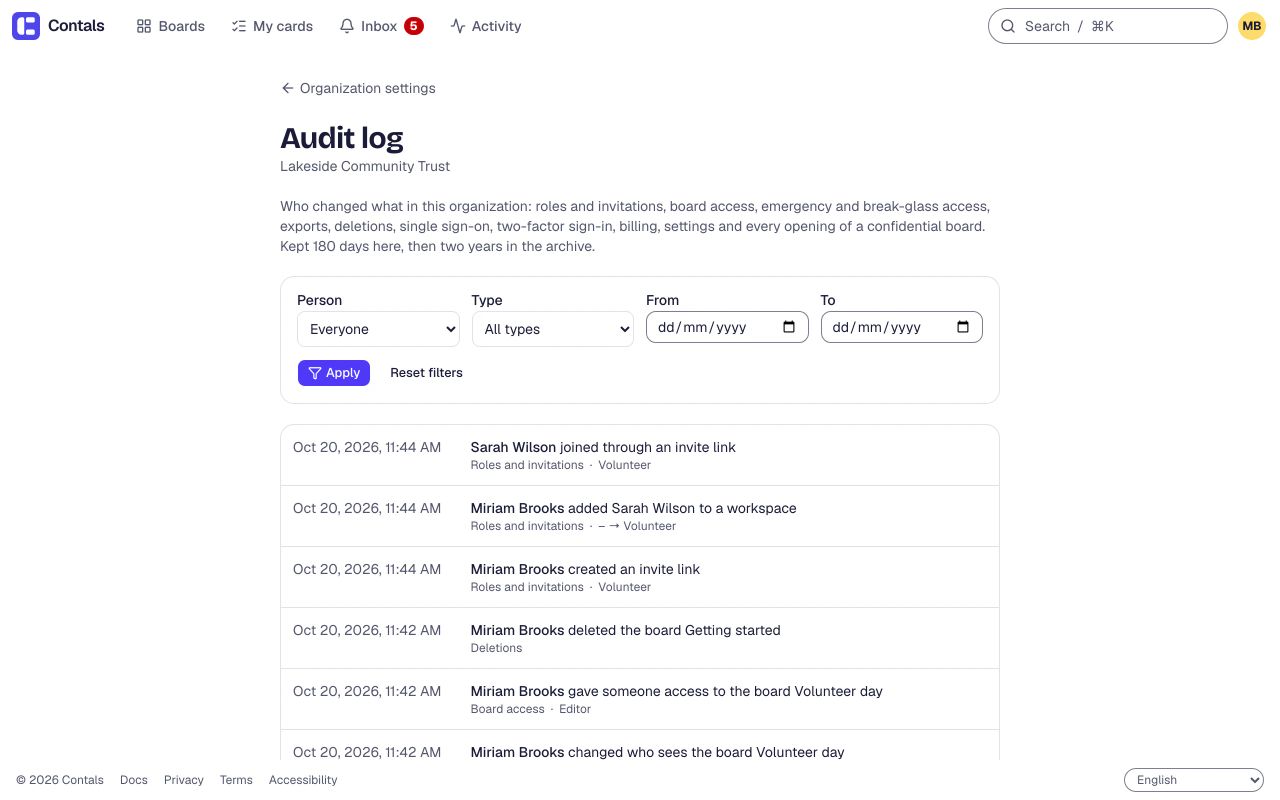
- Registro de auditoría
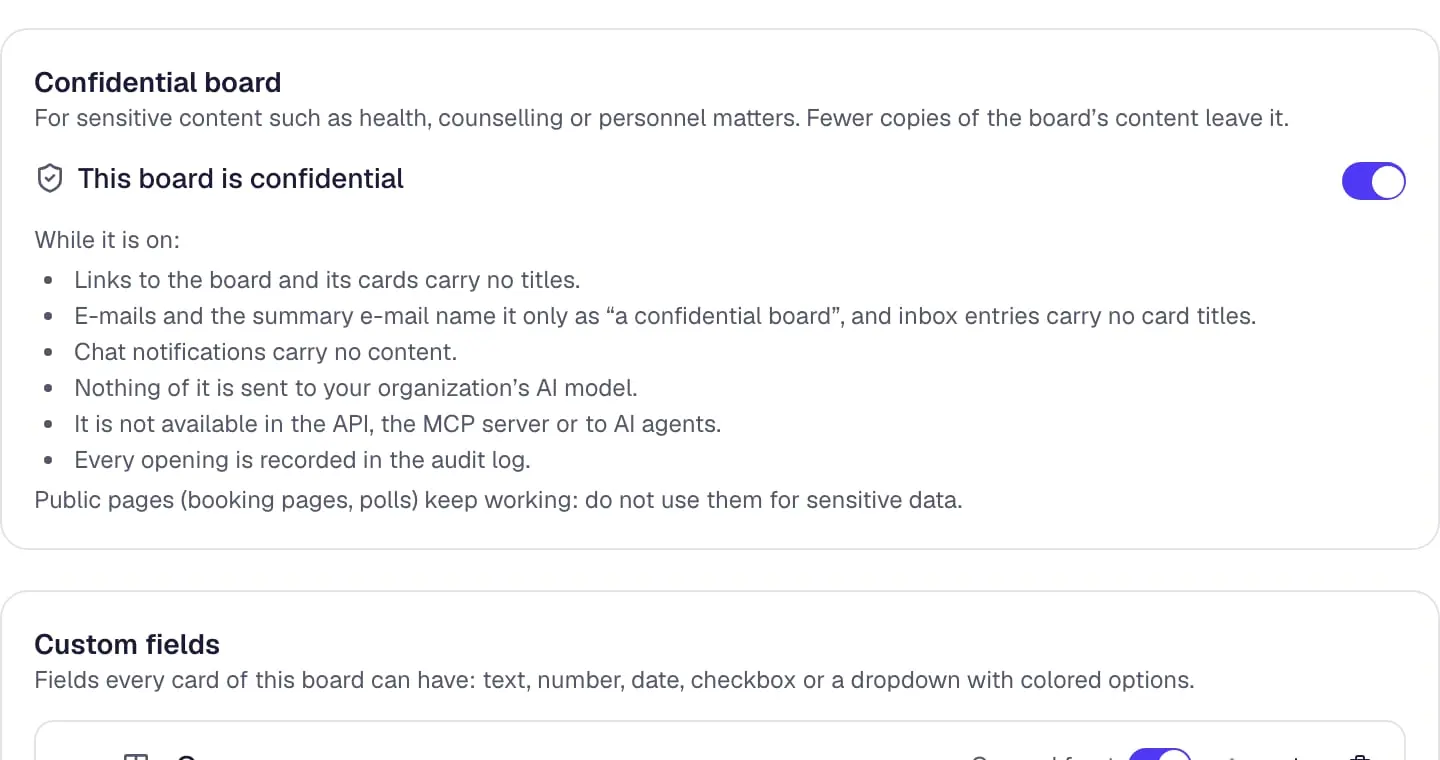
- Tableros confidenciales
- Reglas de retención
En detalle
- Inicio de sesión en dos pasos obligatorio
- Los propietarios pueden exigir el inicio de sesión en dos pasos a todas las personas que trabajan en la organización. Un propietario puede restablecerlo para alguien que solo trabaja en esta organización y ha perdido su teléfono y sus códigos de recuperación; queda anotado en el registro de auditoría.
- Registro de auditoría
- Los propietarios y administradores ven quién cambió roles, accesos a tableros, configuración de inicio de sesión, facturación y ajustes, y quién abrió un tablero confidencial; filtrado por persona, tipo y fecha, y como descarga en CSV, en todos los planes.
- Tableros confidenciales
- Para la atención pastoral o asuntos de personal: sin títulos en enlaces, correos electrónicos ni notificaciones push, nada a la IA, la API ni el chat, y cada apertura queda registrada.
- Reglas de retención
- Los administradores del tablero hacen que las tarjetas terminadas se archiven o eliminen automáticamente un número de días elegido después de completarlas; cada ejecución aparece en la actividad del tablero.
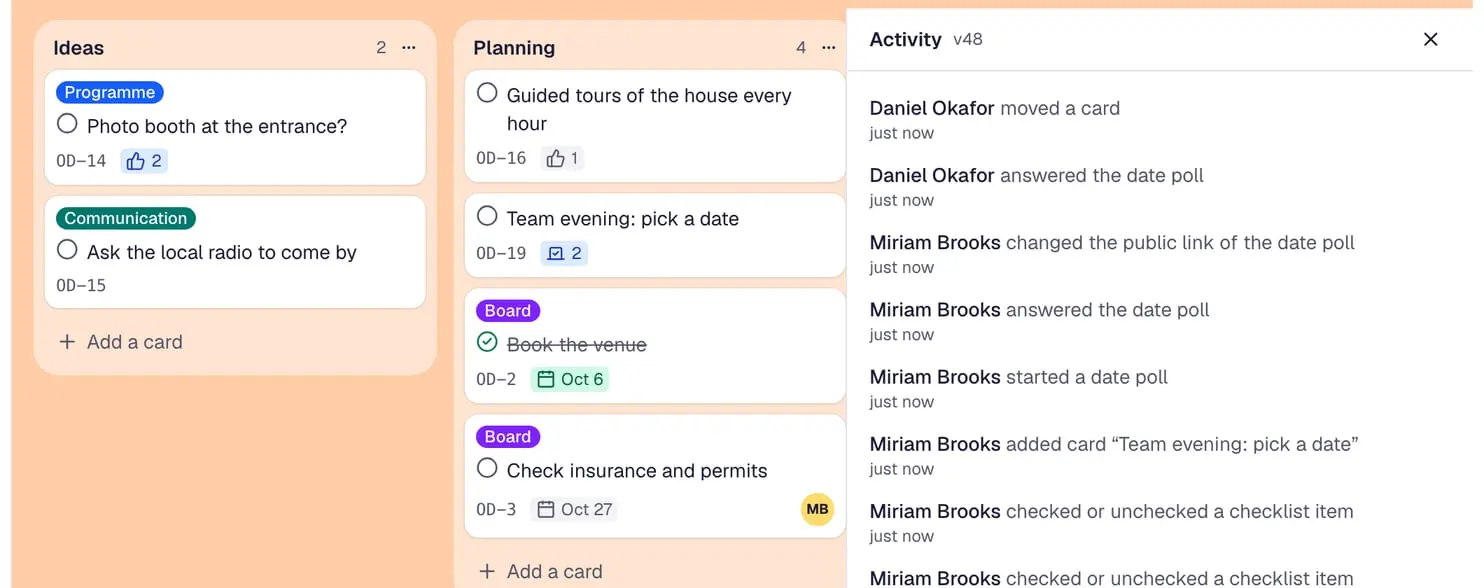
- Vídeo: la actividad del tablero está abierta mientras un compañero mueve una tarjeta; su línea aparece arriba.
Actividad
Cada cambio queda registrado: en la actividad de una tarjeta, de un tablero y de todos tus tableros.
IA con tus reglas
IA solo con tu propio proveedor y solo cuando la activas: claves cifradas y tokens limitados.
- Tu IA, tus reglas
- Qué se guarda
- Secretos cifrados
- Tokens de API limitados
En detalle
- Tu IA, tus reglas
- La IA solo funciona con el proveedor y la clave propios de tu organización, y solo después de que un propietario o administrador la active. Los comentarios y los nombres no se envían por defecto, y las direcciones de correo electrónico, nunca.
- Qué se guarda
- El registro de uso de la IA cuenta los tokens por día, sin instrucciones ni respuestas. Las conversaciones con el asistente se guardan 30 días en el almacenamiento propio de la persona y se pueden eliminar en cualquier momento.
- Secretos cifrados
- Las claves de API de los proveedores de IA, los secretos del inicio de sesión único y las direcciones de webhook de los chats se cifran (AES-256-GCM) y solo se muestran enmascarados.
- Tokens de API limitados
- Los tokens de API personales nunca superan los permisos de la persona, se pueden limitar a un espacio de trabajo, caducan y solo se almacenan como hash.
Configuración por un agente de IA
Un agente de IA registra a una persona y crea espacios de trabajo, tableros e invitaciones después de que la persona confirme y apruebe su acceso.
Tus datos, tu decisión
Exporta cuando quieras, elimina con un clic, y lo eliminado sigue eliminado.
- Exportación
- Eliminar una cuenta o una organización
- Eliminado es eliminado
- Sin rastreadores publicitarios
En detalle
- Exportación
- Exportaciones de tableros y espacios de trabajo en todos los planes, de toda la organización en los planes Team y Business, en JSON con la actividad de los últimos 13 meses. Cada exportación queda registrada.
- Eliminar una cuenta o una organización
- Por tu cuenta. Los datos personales se borran definitivamente tras un período de gracia de 30 días; el contenido compartido se queda en el equipo como “Usuario eliminado”. Una organización queda en solo lectura durante 30 días y después se elimina con todos sus tableros. Los registros de facturación solo se conservan el tiempo que exige la legislación fiscal.
- Eliminado es eliminado
- Cada eliminación se registra solo con identificadores y se vuelve a aplicar tras cada restauración. Los tableros conservan 13 meses de historial; las copias de seguridad y las copias nocturnas de los tableros se eliminan a los 35 días.
- Sin rastreadores publicitarios
- Sin anuncios, sin venta de datos, sin cookies de seguimiento. El sitio web, la ayuda y las páginas de inicio de sesión cuentan las visitas con estadísticas respetuosas con la privacidad y sin cookies (Fathom); las páginas tras iniciar sesión no cargan ningún script de estadísticas, y Global Privacy Control o Do Not Track las desactivan.
Archivos en ZIP
Los administradores del tablero descargan todos los archivos de un tablero en un ZIP, con una carpeta por tarjeta.
¿Has encontrado una vulnerabilidad?
Escribe a security@contals.com; la dirección también está en /.well-known/security.txt. Respondemos en un plazo de dos días hábiles y no emprendemos acciones legales contra la investigación de buena fe.
Política de privacidad – ¿Has encontrado una vulnerabilidad?
Documentación de protección de datos para delegados de protección de datos
El contrato de encargo del tratamiento con anexos para Suiza y la UE y un anexo opcional para el derecho eclesiástico, medidas técnicas y organizativas, subencargados, una plantilla de registro, una guía para tableros sensibles y preguntas frecuentes; versión 1.0.
Preguntas y respuestas
¿Dónde se almacenan los datos de Contals?
En la jurisdicción de la UE de Cloudflare: datos de los tableros, base de datos, colas y copias de seguridad; una segunda copia cifrada de las copias de seguridad está en DigitalOcean, en Fráncfort (Alemania). Cloudflare es una empresa estadounidense, lo que se indica en la política de privacidad.
¿Cumple Contals el RGPD?
Contals está diseñado para el RGPD y la nueva ley suiza de protección de datos (nLPD): residencia de datos en la UE, minimización de datos, exportación y eliminación. El contrato de encargo del tratamiento (parte de nuestras condiciones), las medidas técnicas y organizativas y la lista de subencargados están publicados en la documentación de protección de datos.
Estamos fuera de Europa. ¿Nos sirve Contals?
Sí. Contals funciona igual en todas partes y guarda tus datos en la UE. Las condiciones, la política de privacidad y el contrato de encargo del tratamiento se aplican en todas partes; están redactados para el derecho suizo y de la UE, y las normas propias de otros países, por ejemplo las leyes de privacidad de los estados de EE. UU., no se evalúan por separado.
¿Admite Contals el inicio de sesión en dos pasos?
Sí. Cualquiera puede activar el inicio de sesión en dos pasos en su perfil (con una aplicación de autenticación y códigos de recuperación de un solo uso) y añadir llaves de acceso. Los propietarios de una organización pueden exigir el inicio de sesión en dos pasos a todas las personas que trabajan en la organización; quienes inician sesión mediante el inicio de sesión único de la organización quedan cubiertos por su proveedor de identidad.
¿Puede el equipo de Contals leer mis tableros?
No como parte normal del funcionamiento: no existe ninguna herramienta de soporte para leer el contenido de los tableros. Un acceso para soporte necesitaría tu solicitud para el caso concreto y queda registrado. Los administradores de la organización no ven el contenido de los tableros si no son miembros.
¿Qué pasa cuando elimino mi cuenta?
Sales al instante de todos los espacios de trabajo y se cierra tu sesión en todas partes. Tus datos personales se borran definitivamente a los 30 días; los registros de facturación se conservan el tiempo que exige la legislación fiscal.
¿Qué pasa con nuestros datos si dejamos de usar Contals?
Un propietario elimina la organización en su configuración. Durante 30 días queda en solo lectura y se puede exportar todo; después se eliminan la organización, sus espacios de trabajo, tableros y listas de miembros. Si solo cancelas el plan de pago, no se elimina nada: la organización sigue en el plan gratuito. Las copias de seguridad y las copias nocturnas caducan en un plazo de 35 días; los registros de facturación se conservan el tiempo que exige la legislación fiscal.
¿Usa Contals la IA con mis datos?
Solo si tu organización la activa con su propio proveedor y su propia clave de IA. Tu organización decide qué datos se pueden enviar, y cada cambio que sugiere el asistente espera tu confirmación. Contals no entrena modelos de IA con tus datos.
Empieza con un tablero privado.
Gratis para equipos pequeños. Los voluntarios y los invitados siempre son gratis. Sin tarjeta de crédito.